ITAD-Compliance
Compliance-Beratung für die gesamte IT-Entsorgungskette: DSGVO-konforme Datenlöschung, ElektroG-Pflichten, DIN 66399, BSI-Grundschutz und BaFin/MaRisk-Anforderungen.
Angebot in 48 Stunden anfordern
IT-Entsorgung ist eines der am stärksten regulierten Felder im Datenschutz- und Umweltrecht. DSGVO, BDSG, DIN 66399, ElektroG, KrWG, ISO 14001, BaFin MaRisk/BAIT und BSI-Grundschutz — jede Norm hat eigene Anforderungen an Prozesse, Dokumentation und Zertifizierungen. Cyclotronix kennt alle relevanten Normen aus dem täglichen Betrieb und übersetzt sie in konkrete Handlungsanforderungen.
Der regulatorische Rahmen im Überblick
- DSGVO / BDSG — Datenlöschpflicht für alle personenbezogenen Daten, Nachweis durch gerätebasiertes Löschprotokoll, Aufbewahrungspflicht der Dokumentation.
- DIN 66399 / ISO 21964 — Sicherheitsklassen P-1 bis P-7 (physisch), H-1 bis H-7 (magnetisch/optisch), T-1 bis T-7 (digital). DSGVO-Minimum: H-3 / P-4.
- ElektroG / KrWG § 56 — Entsorgungsfachbetrieb-Pflicht für registrierte Erstbehandlungsanlagen. Pflichtnachweis mit EAR-Registriernummer.
- BaFin MaRisk / BAIT — serialisierter Vernichtungsnachweis pro Gerät, Vier-Augen-Prinzip, 10-Jahres-Aufbewahrung.
- BSI IT-Grundschutz — Bausteine CON.6 (Löschen und Vernichten), OPS.1.2.6 (Outsourcing), INF.1 (allgemeines Gebäude).
Unser Beratungsansatz
- Systematische Lückenanalyse Ihrer bestehenden ITAD-Prozesse
- Priorisierter Maßnahmenplan mit Umsetzungsverantwortung
- Vorlagen für revisionssichere Vernichtungsdokumentation
- Unterstützung bei Ausschreibungsunterlagen (VOL/A, UVgO)
- Vorbereitung auf BaFin-, Datenschutz- und ISO-Audits
Auch interessant für Sie
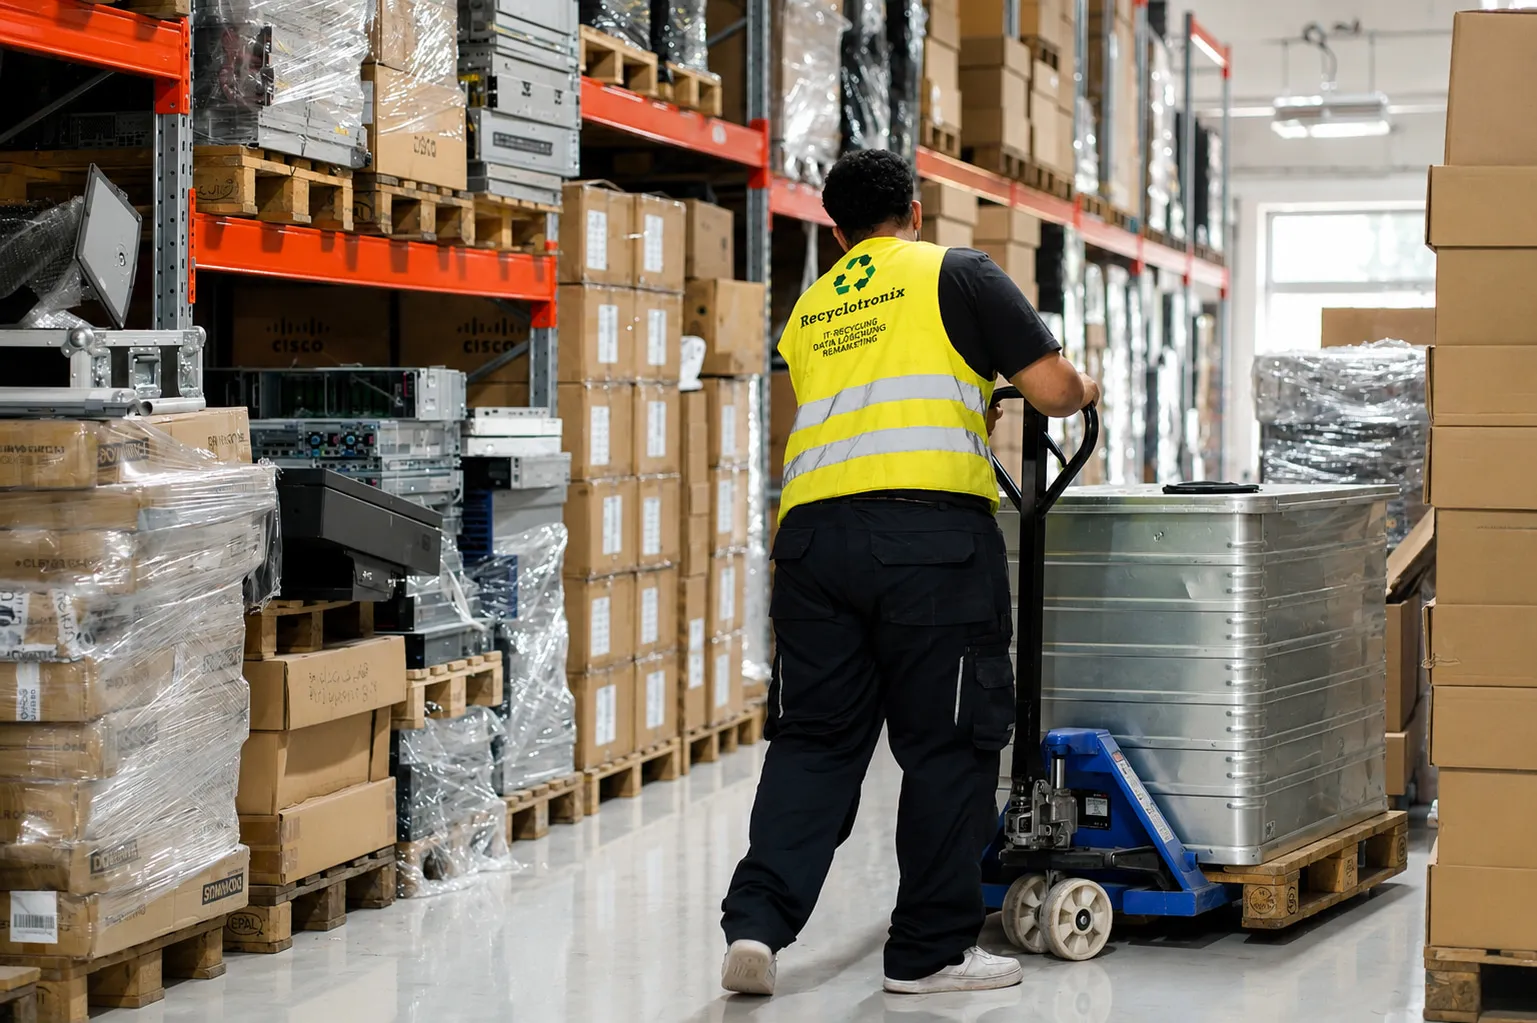
Vollständiger Regulierungsrahmen
DSGVO, BDSG, DIN 66399 / ISO 21964, ElektroG, KrWG § 56, ISO 14001, BaFin MaRisk/BAIT, BSI IT-Grundschutz — alle Normen übersetzt in operative Anforderungen für Ihre IT-Entsorgung.
Lückenanalyse und Handlungsplan
Systematische Analyse Ihrer bestehenden ITAD-Prozesse gegen den regulatorischen Rahmen — mit priorisierten Maßnahmen und praxistauglichem Umsetzungsplan.
Prüfungssichere Dokumentation
Vorlagen und Prozessdefinitionen für revisionssichere Vernichtungsdokumentation — geeignet für BaFin-Prüfungen, Rechnungshöfe, DSGVO-Audits und ISO-Zertifizierungen.
Häufige Fragen
Finanzinstitute (BaFin, MaRisk), Gesundheitseinrichtungen (DSGVO Art. 9), öffentliche Stellen (BSI-Grundschutz), kritische Infrastruktur (KRITIS) — und alle Unternehmen mit DSGVO-pflichtigen Personaldaten.
DIN 66399 / ISO 21964 definiert sieben Schutzklassen und Partikelgrößen je Sicherheitsstufe. Für DSGVO-Anforderungen ist H-3 / P-4 der Minimalstandard. Wir beraten zur richtigen Sicherheitsstufe für Ihre spezifischen Datenanforderungen.
Ja — wir erstellen ausschreibungsfähige Leistungsbeschreibungen nach VOL/A oder UVgO mit allen geforderten Nachweispflichten und Zertifizierungsanforderungen.
Ihr Ansprechpartner
Charlotte Janotte
Account Manager
Antwort innerhalb von 24 Stunden
Angebot anfordern Jetzt unverbindlich anfragen
Leistung ist vorausgewählt – Firma und Stückzahl helfen uns, schnell ein passendes Angebot zu erstellen.